

前段时间,有人用 AI 复刻了一整套设计软件。
修图的、排版的都齐了。剪片也在。
免费开源,很快火遍全网。
这套东西叫 PhotoCraft。
能把 Adobe 那几个常用软件顶下来。
不少人当它是白捡的福利。
万万没想到,后面还有一只手。
火绒安全实验室报了一件事。
有人借这个名字发假安装包。
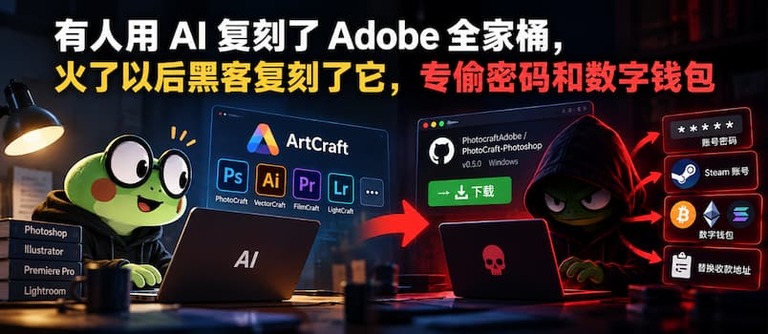
复刻版标题图,写着 PhotoCraft 与 PhotocraftAdobe
你复刻 Adobe,我就复刻你的复刻版。
这话听着像段子。
代码托管站上真躺着这么个仓库。
名字只差几个字母。
不细看,很容易当成官方那个。
它还挂出了电脑便携版。
不用安装,解压就能跑。
对想抄近路的人,这一步最要命。
下载下来的是一整套恶意程序。
先想办法躲过系统自带的杀毒。
再在后台接着拉货。
第一件事是偷账号。
游戏平台的登录信息被收走。
密码输入会被记下。
部分粘贴内容也一起带走。
第二件事是翻钱包。
几款主流钱包的数据文件被找出来。
第三件事更阴。
它先把真钱包关掉。
再弹出假的窗口。
让你自己把密码和恢复词交出去。
第四件事是换地址。
剪贴板里一有数字货币地址。
它立刻换成黑客的。
第五件事是白干活。
显卡被拉去挖矿。
机器还会被当成网络中转。
一整套走下来,事主往往察觉不到。
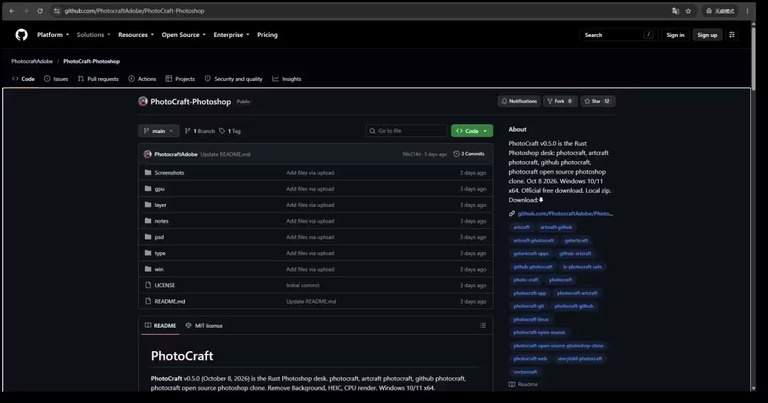
GitHub 上的假冒仓库,地址带着 PhotocraftAdobe
先把这件事说清楚。
出问题的是第三方的假冒仓库。
原版没有被塞进恶意代码。
两个别混着看。
但代码托管站不负责替你验货。
谁都能开仓库。
谁都能起个很像的名字。
所以下载前多看一眼地址。
官方挂在一个叫 storytold 的组织下。
项目名就是 photocraft。
项目方自己也发过安全提醒。
列了好几个冒名仓库。
这次被抓到的就是其中一个。
可以翻一眼提交记录。
也可以看 Issue 有没有人问事。
真项目下面总有人吵,也有人答。
假仓库常常很安静。
热度是最好的掩护。
一个刚火的项目,仿品一定先到。
这也是眼下的新常态。
写代码的门槛被抹平了。
会做软件的人多了。
会做坏软件的人也多了。
攻防一直是有来有往。
像人和病毒,谁也甩不掉谁。
对普通人来说,道理很朴素。
工具可以用,来源要认。
省下的那点安装时间,不值这个险。
回到这件事的起点。
AI工具 越多,下载入口越乱。
认准一个来源,比多装十个都强。
AI对话 里传出去的密码,收不回来。
这一句不好听。
AI编程 写出来的脚本,也可能带着钩子。
真正要练的不是手速。
是看一眼再点的那一秒。
