

AI 画的图越来越真,这件事早就没什么争议。
2023 年那会儿,模型画手还会多长一根手指,画招牌上的字会糊成一团。
三年过去,光影和质感都追了上来,构图也一样。
一张来源不明的照片传到聊天框里,多数人已经分不出真假。
想分辨也没有趁手的 AI工具,判断基本靠直觉。
真实照片被局部改一改,成本低到可以忽略。
手边的 AI图片处理功能,就能把局部换得看不出痕迹。
事情于是倒过来了。一张照片想自证清白,靠什么才算数。
标准得换一套。
9 月 15 日,苹果给出了自己的答案。

苹果的思路,是从照片诞生的那一刻开始盖章
2026 年 9 月 15 日,苹果发布了一套新机制。名字叫 Apple Reference Image。
它用数字签名来证明照片来自真实拍摄,而不是 AI 生成。

换个说法更好懂。它让相机自己给照片作证。
证据从照片刚诞生的那一刻就留下,不等事后再补。
签名不是事后贴的,它在传感器里完成
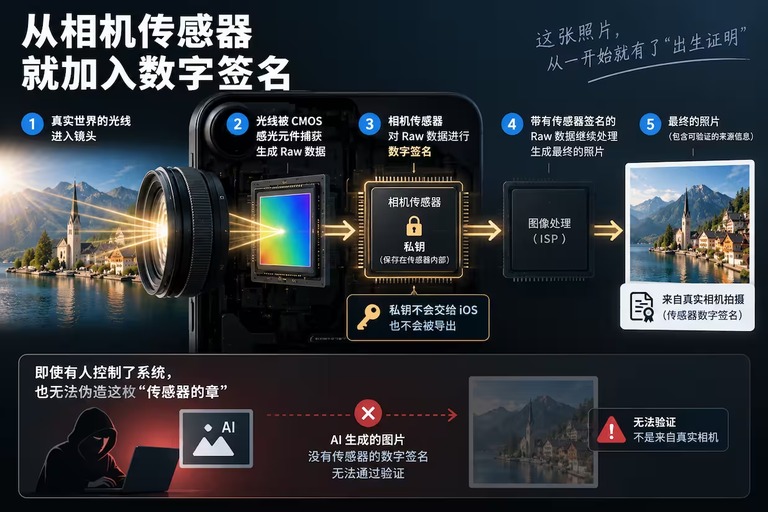
按下快门,真实世界的光线穿过镜头。它落到 CMOS 感光元件上,变成最原始的 Raw 图像数据。
就在这一步,相机传感器先给这份 Raw 数据签一个名。
这一步很关键。
私钥留在传感器内部。它不交给 iOS,也导不出来。
所以有人把 iPhone 越狱。哪怕拿到系统最高权限也没用。
他塞不进一张 AI 图片去冒充刚拍的照片。
那张图缺少拍摄瞬间留下的这枚章。
签名可能失效,苹果提前留了撤销的口子
传感器私钥一旦泄露,签名就不值钱了。这道口子必须留。
苹果为此设计了撤销机制。
某颗传感器被认定不再可信,苹果就停止信任它之后产生的签名。已经签给某张照片的认证,必要时也能撤销。
撤销名单放在苹果的服务器上,验证却在设备本地完成。设备定期取回最新名单,需要时直接比对。
你正在看哪张照片,不用上传给苹果。

这有点像银行卡挂失。卡本身是真的,但从挂失那一刻起,它就不能再用了。
几十年后还要能验证,所以顺手做了后量子
今天安全的数字签名算法,几十年后未必还安全。
照片和登录凭证不一样。一张记录战争或者灾难的照片,几十年后依然要能被验证。
苹果用了 RSA-3072 与 ML-DSA-87 两种算法混着签。
后者属于后量子密码算法。
考虑得很远。
哪怕将来真出现能破解今天密码的量子计算机,2026 年拍的这张照片依旧可以自证。
签名只证明像素来自相机,不牵扯拍照的人
签名会不会泄露拍摄者的身份,这一点苹果做了取舍。
普通照片无所谓。但拍照的是战地记者,或者必须隐藏身份的人,情况就完全不同。
取舍就在这里。
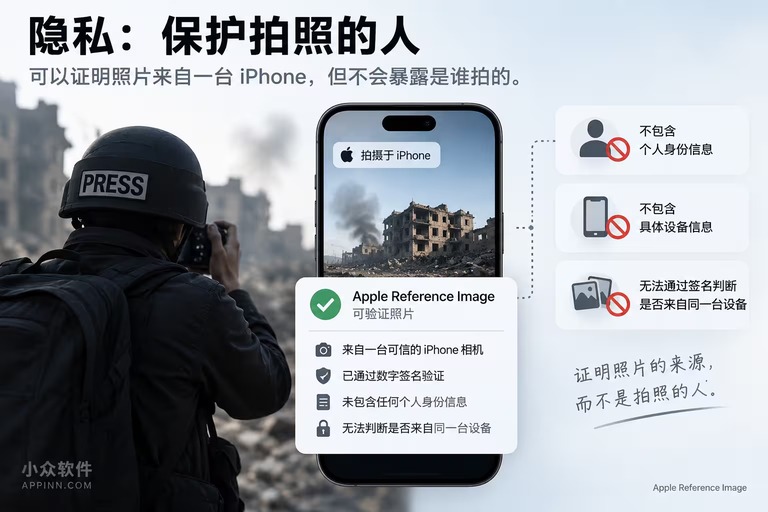
所以这套机制在设计上只能证明一件事。这张照片由一台 iPhone 拍摄。
它不包含任何个人身份信息。
它也不包含设备信息。
同款的两台手机各拍一张,光看签名也分不出是不是同一台机器。
最后拿到的,更像一张很特别的数字底片。它只说明这些像素来自一次物理世界的真实拍摄。
镜头前发生的事情是真是假,它管不了。
现在能用的机型,以及怎么打开
这套机制随 iPhone 18 Pro 和 iPhone 18 Pro Max 首发。这两款机型 9 月 18 日已经开售。
它只支持这两款机型的主摄像头,而且要手动开启。
用法并不复杂。
步骤不长。
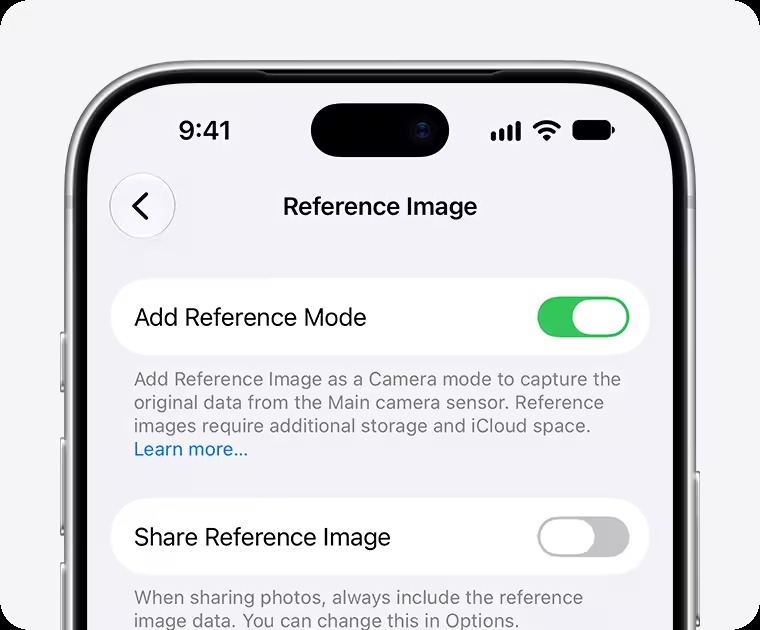
先打开「设置」,点「相机」,再点「参考图像」,把「添加参考模式」打开。
拍照时打开「相机」,轻扫切到「参考模式」,然后按快门或者点按「相机控制」。

中国大陆首发时不可用。欧盟的情况是另一个样子。
当地不能用 iPhone 拍出这种带签名的照片。已有的参考图像倒是能看,在 iOS 和 macOS 27 上就能查看和验证。
几个容易搞混的细节
不是每张照片都有签名。只有参考模式下拍出来的才有,同时还会保留一张普通照片。
拍完也不等于立刻生成。带签名的数据先存下来,之后在「照片」里生成,这一步要联网,走苹果的私有云计算。
占的空间不大。1200 万和 2400 万像素的照片,生成前多占 8 到 10MB。生成后只剩 3MB 左右。
4800 万像素的照片,生成前约 35 到 40MB。生成后 7 到 8MB。
参考模式仍然支持实况照片、人像和摄影风格。夜间模式这类功能用不了。
普通照片照样能裁,能调色,也能用 AI图片工具修。参考图像本身不动,改完可以和它对照看差别。
分享时可以选择带上参考图像,也能设成默认一起发。
目前主要靠 iOS 或更高版本的苹果设备查看和验证。Windows 和安卓还不支持。
别的厂商也在做,差别在信任链的起点
给照片开一张数字出生证明,苹果不是第一家。
谷歌 Pixel 用 Content Credentials。拍 JPEG 的时候就写进去。再靠硬件把信任链从芯片一路铺到相机应用。
三星在 Galaxy S25 系列上支持同一套标准,用来记录内容的来源。
索尼的做法更直接。拍摄瞬间由相机内部完成数字签名,还兼容这套标准,后续编辑的历史也能接着记。
徕卡在 M11-P 这类机型上,拍摄时就给图片签好名。
小米和徕卡合作的一款手机也支持签名,但没有在中国上市。
真正的区别在信任链从哪一环开始。
别家大多从硬件可信环境入手,或者放在相机应用层,或者干脆在拍摄环节补上。
起点不一样。
苹果这次把签名放到了传感器产生 Raw 数据的那一刻,是第一个这么做的。
照片的真假,以后会变成一条可以查的签名。签名之外的部分,还是得靠人自己判断。
