

10 月 14 日,豆包手机助手的《屏幕自动化操作声明协议》走完了 30 天公示期。
跟结果一起出来的,是一份拒绝名单。
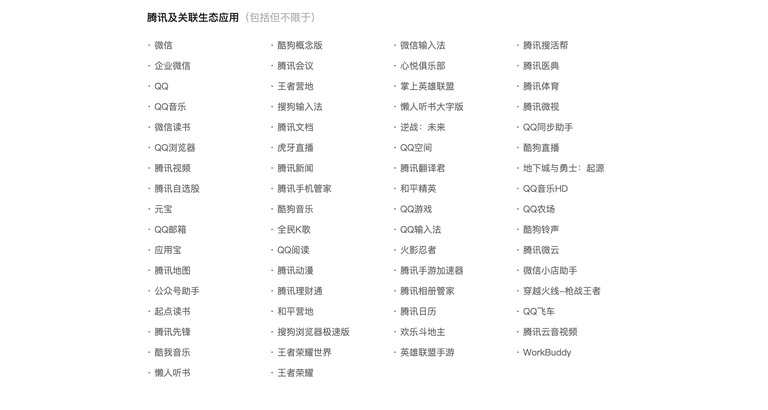
155 款第三方应用,明确关上了自动化操作的大门。
名单当天更新了两轮。首批 153 款,补齐长尾后变成 155 款。
腾讯占了 66 款。阿里 23 款。美团 11 款。快手 14 款。
国内互联网的半壁江山,几乎都数进去了。
就连 Kimi、DeepSeek 这些做 AI对话 的产品,也选择了关闭权限。
这是超级应用第一次集体为自己的边界表态。
以前它们只在风控里默默拦人,现在把态度摆到了明面上。
把规则摆上台面
在这份协议出现之前,这件事一直待在灰色地带。
一款手机助手能不能操作某个应用,能操作到哪一步,基本由厂商单方面适配决定。
应用方没有正式的表态渠道,大多靠风控策略默默拦截。
用户也一直面对模糊的边界。
为什么这个能用,那个不能用,没人解释。
协议的核心,是把选择权交还给第三方开发者。
开发者可以自己声明,是否允许助手在自家应用里做屏幕识别,做模拟点击,做内容填写。
还能细化到具体页面和具体功能。
按豆包公布的规则,权限开放分两步走。
公示期内,所有应用默认不开放。只有主动声明同意的才会被支持。
公示期结束后,没有提交拒绝声明的应用,会按风险层级逐步开放。
已经明确拒绝的,一直不会被自动操作。开发者之后也能随时改回声明。
技术上,这套能力走的是系统级权限,可以在后台读屏和交互。
这跟普通无障碍工具不一样。后者要一直占着前台。
而且它只针对自动化操作,不影响应用本身的正常使用。
用户还是能手动打开每一个应用。
从隐性冲突到公开规则
这套规则的出台,其实早有伏笔。
2025 年 12 月,字节联合中兴努比亚推出技术预览版,装在努比亚 M153 工程样机上。
那是这项能力第一次面向公众落地。
很快,冲突就冒了出来。
有用户反馈,微信和淘宝这类超级应用出现登录异常。有的频繁弹人机验证,有的会闪退。
竞技类游戏里,自动化也触发了应用方的风控判定。
豆包当时发了调整公告,主动限制刷分类和金融类场景,竞技游戏里的自动操作也一并停掉。
矛盾被暂时按下去,但没有形成统一标准。
2026 年 9 月 14 日,消费者版本发布,协议同步启动公示。
两天后,搭载消费者版的努比亚 NaviX Ultra 开卖。系统级的自动化能力,正式向普通用户开放。
落地还不到两周,冲突又一次集中出现。
9 月 24 日起,大量用户反馈这台机器上登录《王者荣耀》会触发「设备环境异常」。
账号被强制下线,甚至短时封禁。理由是「使用第三方辅助工具」。
豆包次日发说明致歉,称核查后助手未对游戏系统做任何操作,团队正与腾讯沟通。
后续有媒体实测,即便不开自动化功能,这台机型跑游戏仍会触发风控。
这一回合把旧矛盾摊开了。双方都在技术和风控里隐性博弈,没有公开规则,也没有沟通渠道。
协议想做的,就是把这种博弈挪到明面上。
名单里的阵营分野
155 款应用覆盖社交,覆盖电商,也覆盖支付和娱乐。其中还有一批 AI工具。
站在拒绝阵营最前面的,是那些有完整自有生态和流量闭环的头部平台。
腾讯的 66 款覆盖面很广。社交入口是微信和企业微信,还有 QQ。
办公工具有腾讯会议,也有腾讯文档。娱乐产品有酷狗音乐,还有王者荣耀。
几乎全线关闭权限。
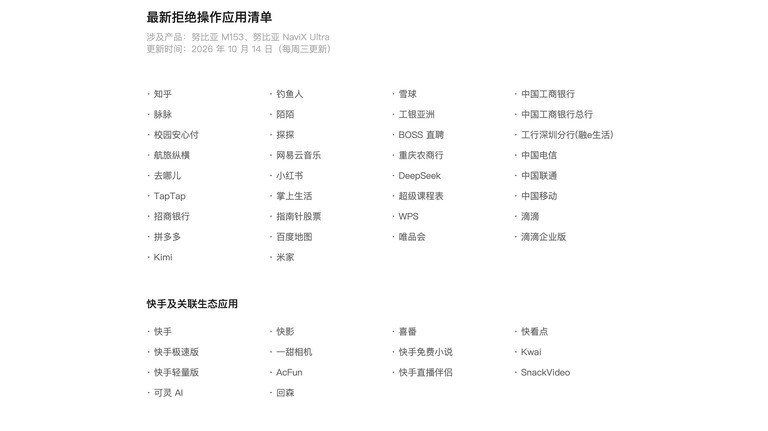
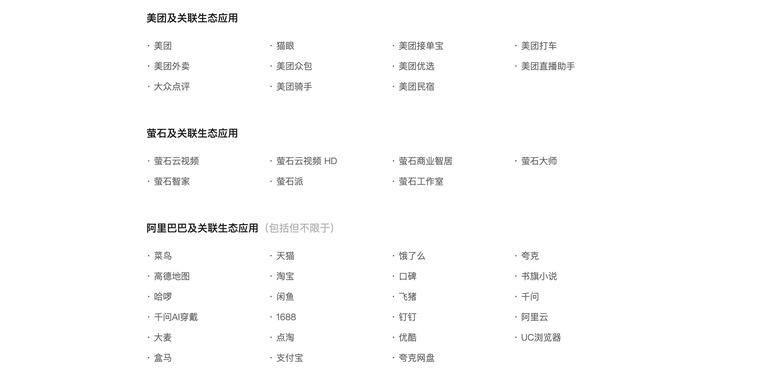
阿里系有 23 款。菜鸟和高德在内,天猫和淘宝在内,支付宝和饿了么也拒绝。
美团 11 款,快手 14 款,也都关上了门。
赛道里,Kimi 和 DeepSeek 同样在列。
其余还有滴滴,有小红书和拼多多。
知乎和陌陌也在,网易云音乐也在。
百度地图、WPS 和唯品会同样拒绝。
三大运营商的客户端,以及工商银行和招商银行,也明确拒绝。
另一边,不少头部应用暂时没出现在名单里。
字节自研和关联的全系应用,作为自有生态默认全面支持。
电商这边,京东全系都没在列。
长视频这边,爱奇艺、芒果的综艺平台和哔哩哔哩都还没进去。
车企更整齐。比亚迪和蔚来,还有小鹏和理想,官方控车客户端悉数缺席。
银行和券商同样在观望。除了工商银行和招商银行,多数国有大行与头部券商都没提交拒绝声明。
看得出来,分界线大致沿着「有没有独立的流量入口和生态闭环」划开。
越靠自有首页吃饭,越在意用户站内时长的平台,拒绝的倾向越强。
越靠外部订单分发,越看重成交的平台,越愿意先观望,甚至直接开放。
别急着把这看成一次封杀。各家算的其实是同一笔账,谁能替用户做主,谁就握住了入口。
边界确权才刚刚开始
这场集体选择,不全是商业利益的博弈。
背后还有整个行业对安全和责任的顾虑。
过去移动端的权力结构很清楚。系统掌握底层能力,应用掌握服务入口,用户通过应用拿到服务。
智能体插进了用户和应用中间,原来的平衡被打破。
安全是个现实问题。
读屏加模拟点击,本身就游走在合规的灰色地带。
支付和登录,内容发布和信息删除,这些高风险场景一旦交给助手,出了盗刷和误发,责任算谁的。
是厂商,是平台,还是用户。行业里目前没有统一标准。
很多银行和社交应用的风控,本来就会把模拟操作判成外挂或者风险行为。
拒绝自动化,也是出于安全合规的现实考量。
平台宁可让用户多点两下,也不愿把账号交到一套自动流程手里。
也正因为这样,这份协议的意义不只是一张授权清单。
它把原本藏在风控背后的矛盾公开了,建立了一套透明的规则。
开发者能明确表态,用户也能有清晰的预期。
长期看,手机智能体的生态不会走向「谁权限高谁赢」的野蛮生长。
更可能形成三层博弈。系统决定开放多少底层能力,开发者决定划出多大的操作边界,用户决定用不用、用哪一款。
说到底,AI编程 之类的工具能力再强,也要落到别人的地盘上。先得过边界这一关。
155 款应用的拒绝只是起点。接下来权限怎么细化,责任怎么分,利益怎么切,还得整个行业慢慢找平衡。
