

一觉醒来,账上的额度没了。
这句话昨天在开发者群里刷了屏。
不是一个两个,是成批的。
他们用的,都是同一个开源的AI编程工具。
有人几个小时后才发现。
余额归零,自动充值还被点着了。
这一夜很多人睡得很沉。
账,是别人替他花的。
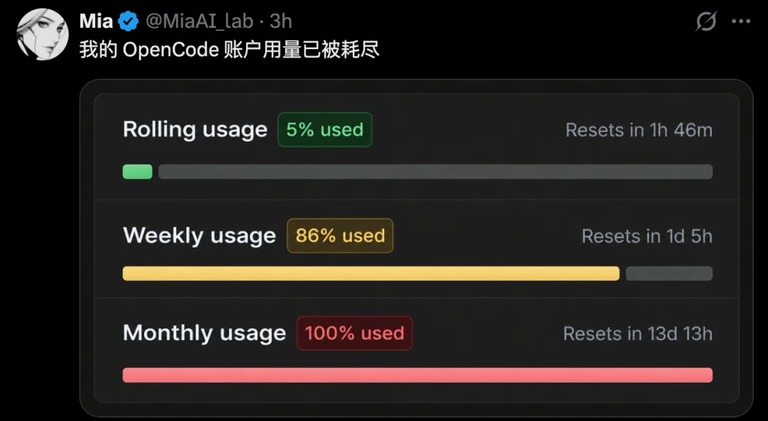
图注:用量告警显示,余额一夜耗尽
这个工具当天就开始排查。
随后承认是安全漏洞。
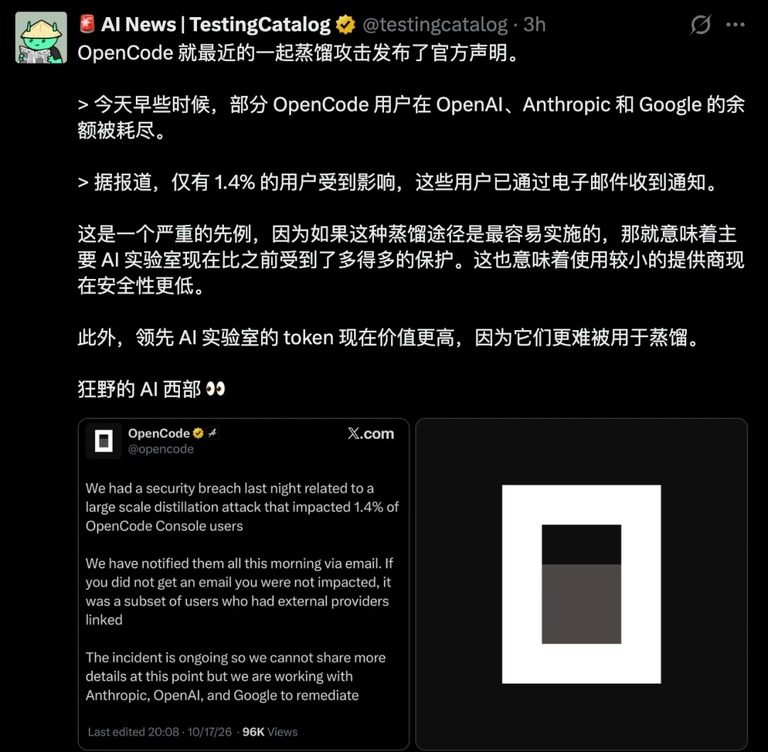
官方说,受影响的是 1.4% 的控制台用户。
这类AI工具把模型接进编辑器,密钥粘一次就够用。
一家主做AI对话,一家主做代码。
图省事的人,把它们都放在同一个工作区里。
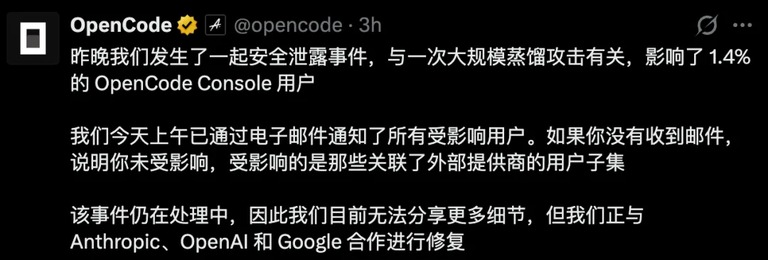
图注:官方承认漏洞,波及 1.4% 的用户
拿到密钥的人,没打算省着用。
顶配模型直接开满,额度当成免费的刷。
有人第二天看账单,少了 400 美元。
更惨的一位,被刷走 1700 多。
没有预警,也没有确认。
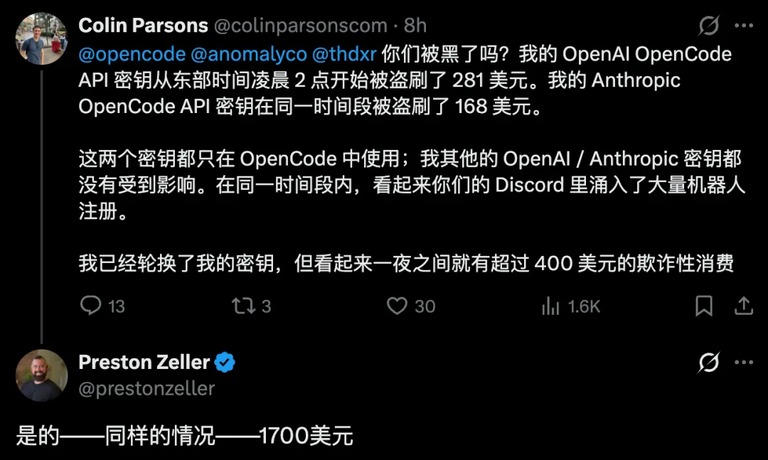
图注:受害者晒出的账单,单笔超过 400 美元
工具方连夜发了邮件。
也在和几家模型厂商一起处理这堆烂账。
其中一家负责安全的人公开回应。
所有疑似泄露的密钥,已经全部强制注销。
注销是那边做的,不是这边。
剩下两家也在陆续处理。
速度取决于用户什么时候报上来。
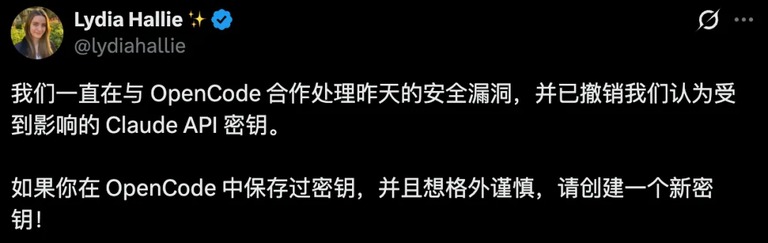
图注:模型厂商安全负责人回应,密钥已注销
事情的起点其实很零碎。
最开始,只有零星几个人在群里贴账单。
一睡醒,后台调用量像被拉了一条直线上去。
余额瞬间见底,连自动充值都被点着了。
那时候没人知道这是同一件事。
等大家把截图拼到一起,才发现撞的是同一个工具。
有人以为自己代码写飞了。
查了半天,问题不在自己这边。
这种误会持续了大半夜。
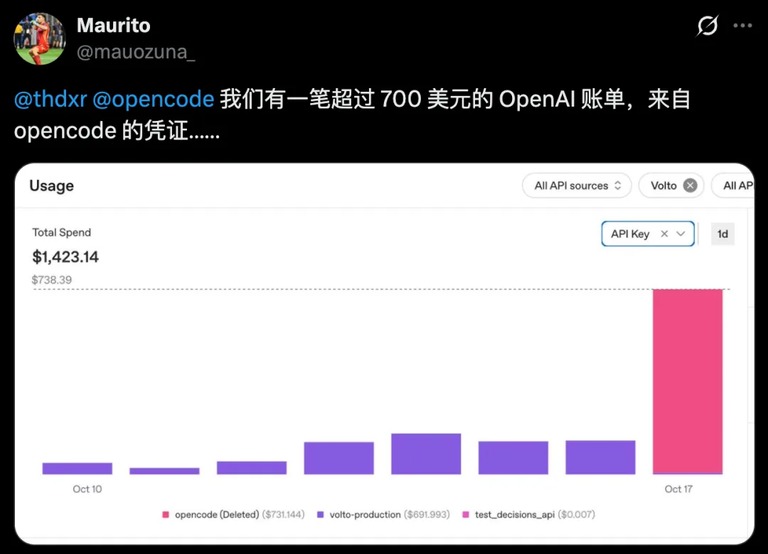
图注:一笔 700 美元
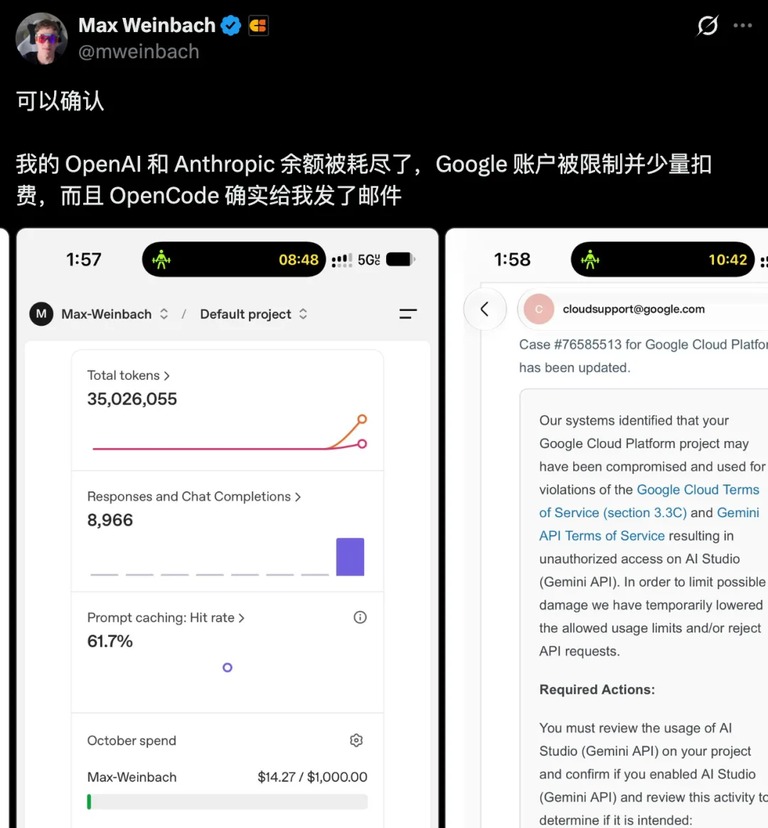
图注:余额被耗尽的那条回复
截图一张接一张。
有人 400 美元,有人更多。
还有人的云账单直接爆表。
莫名其妙背上 1000 多美元,连申诉入口都得自己找。
火越烧越大,官方只能紧急发声。
那条声明里,第一次出现「大规模蒸馏攻击」这个说法。
后来邮件里交了底。
出事的是一套正准备下线的旧系统。
旧东西,往往没人再盯着。
权限还留着,日志也稀。
换个人接手,也未必看得懂。
这套系统的名字,官方没细说。
能确认的只有一点。
它本来该在几天内被关掉。
如果早几天,可能就没这回事。
可现实里,下线这件事总被往后排。
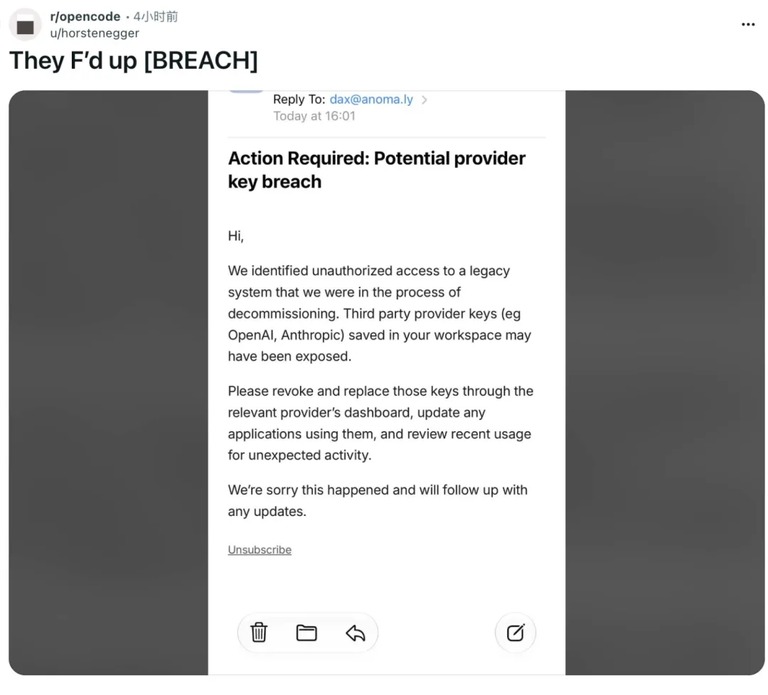
图注:官方邮件被转到论坛上
创始人也没躲过去
官方一查才发现,这套系统已经被人摸进去了。
存在工作区里的第三方密钥,可能全都算暴露。
能做的补救不多。
先到各家控制台吊销旧密钥,再重新配一份。
应用设置要更新一遍。
最近的调用账单,也得翻出来逐条看。
最讽刺的地方在这里。
这家工具的联合创始人自己也没躲过。
他在社交平台上说,个人账号也在被攻击。
还补了一句,这种自动化攻击打开了一个全新的世界。
「全新的世界」这四个字,读起来不太像夸奖。
它更像一句自嘲。
说完还得回去改密钥。
改完还得盯着账单,看上头有没有新的扣费。
这条帖子被转了很多次。
评论区里,开发者一边安慰,一边晒自己的账单。
谁也说不清,下一个会是谁。
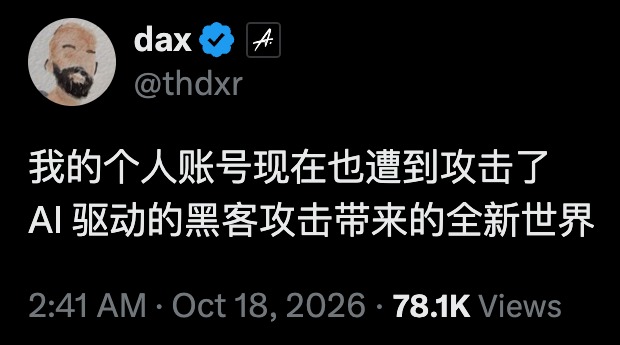
图注:他自己也没躲过
图注:当晚的约会也取消了
白嫖的额度,被拿去训模型
偷密钥的人,不是为了转卖。
也不是为了翻别人的聊天记录。
目的很直白。
把这些额度烧成训练数据。
几个小时里,每一分钱都被换成了高质量的回答和代码。
一笔都不浪费。
这种数据在外面买不到。
公开语料里,干净的推理过程很少。
代码倒是多,能直接用的不多。
模型要的是能照着做的步骤。
图注:攻击流程示意
想把小模型喂聪明,最缺的就是这种燃料。
尤其是推理过程和完整代码,越多越好。
正面去买,代价不低。
用顶级模型批量生成,动辄数百万美元,贵的能上千万。
各家的服务条款里都写着,不许拿模型输出训练自己的模型。
后台还有专门的风控在盯这类调用。
于是就有了这一招。
攻破一个聚合平台,一次拿到成百上千个开发者的密钥。
每一次调用,都记在别人账上。
有人评价说,这开了一个很坏的先例。
往后再用中小型第三方服务,得多想一步。
这话不算夸张。
平台越小,安全投入越薄。
出了事,连赔付能力都成问题。
挑工具的时候,多看一眼它怎么存密钥。
这一眼,可能省掉一次彻夜排查。
有人已经开始这么做了。
也有团队干脆自己搭一层代理。
图注:业内账号点评这件事
改密码不够,旧密钥得作废
收到邮件的人,第一件事是去吊销密钥。
改登录密码,代替不了这一步。
在工具里删掉配置,或者把本机程序关掉,也不行。
凭据已经流出去了。
要让它失效,只能回到签发它的那个平台。
这一步绕不过去。
有的平台支持一键轮换。
有的要手动删,再重新建一个。
不管哪种,旧的那把必须先死。
顺便把权限收一收。
只给需要的项目,不用的先撤掉。
这一步花不了几分钟。

图注:有人提醒这个工具已被入侵
接着翻最近的用量和账单。
异常的调用记录留下,消费时间和通知也留着。
拿着这些去找服务商,申请调查和费用处理。
还在用旧密钥的其他应用,也要一起换。
这次只波及 1.4% 的用户。
比例不大,教训不小。
密钥差不多是开发者的第二张身份证。
别因为哪个控制台用着顺手,就把它交出去。
也别把几家的密钥,一起塞进同一个工作区。
